https://ukraina.ru/20261028/ukrainskiy-khaker-v-ssha-rabotal-na-dve-gruppirovki--i-popalsya--1084118543.html
Украинский хакер в США работал на две группировки — и попался
Украинский хакер в США работал на две группировки — и попался - 28.10.2026 Украина.ру
Украинский хакер в США работал на две группировки — и попался
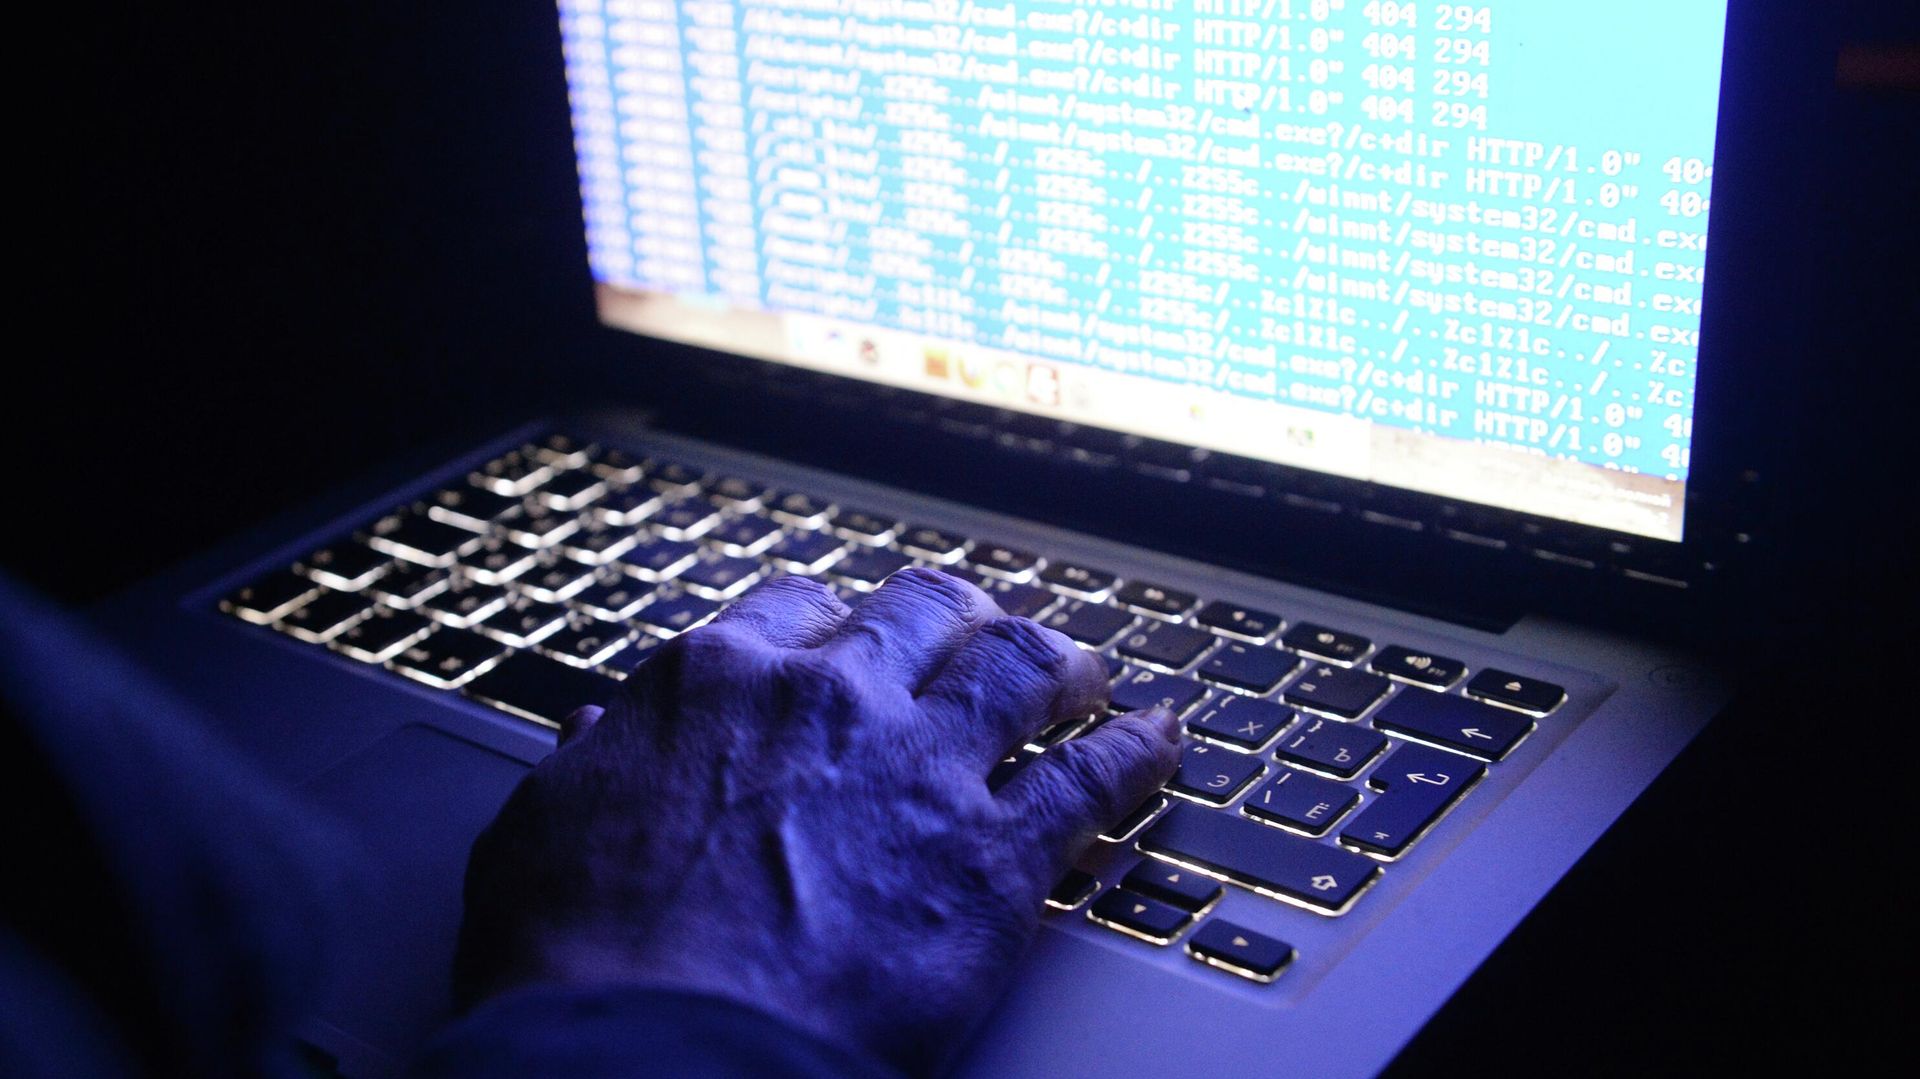
Украинский гражданин Артем Стрижак приговорен в США почти к шести годам тюрьмы за кибератаки. По данным американского Минюста, он участвовал в деятельности хакерских группировок Hive и Nefilim, вымогавших деньги с помощью вирусов-шифровальщиков
2026-10-28T11:40
2026-10-28T11:40
2026-10-28T11:40
новости
сша
киев
испания
европол
фбр
госуслуги
кибератаки
киберпреступность
кибербезопасность
/html/head/meta[@name='og:title']/@content
/html/head/meta[@name='og:description']/@content
https://cdn.imgukraina.ru/img/07e7/04/0e/1045333491_0:189:2969:1859_1920x0_80_0_0_802431e69dac3209b7b10e0161028f6e.jpg
С июня 2021 по январь 2023 года Hive атаковала около 1,5 тысячи жертв — в одном из случаев из-за атаки больница не могла принимать новых пациентов. Стрижак также договорился отдавать организаторам Nefilim 20% полученных выкупов.Украинец был задержан в Испании в июне 2024 года, затем экстрадирован в США, где признал вину и получил 5 лет и 10 месяцев заключения. Американские власти продолжают разыскивать его предполагаемого сообщника — украинца Владимира Тимощука, за информацию о котором обещают до 11 млн долларов.Это далеко не первый раз, когда украинские хакеры оказываются в центре международных скандалов. Украинские разработчики и администраторы программ-вымогателей регулярно становятся фигурантами расследований ФБР и Европола.Атаки с использованием вирусов Nefilim, LockerGoga и MegaCortex, в организации которых обвиняются украинские граждане, использовались для взлома сетей сотен крупных корпораций в энергетике, промышленности и здравоохранении — среди пострадавших числилась даже норвежская компания Norsk Hydro.Кроме того, украинские хакеры, как выяснили следователи, продавали доступы к взломанным сетям западных брендов другим транснациональным синдикатам.Однако не всегда жертвой украинских преступников становится Запад. Для российских спецслужб давно не секрет, что украинские кибератаки представляют собой масштабную и скоординированную кампанию, которой управляет Киев.Москва неоднократно говорила, что подобные действия характеризуются как кибервойна против РФ, где ключевым инструментом со стороны Киева выступает так называемая ИТ-армия, создание которой Минцифры Украины объявило в начале 2022 года.Основными целями украинских преступников на протяжении последних лет становятся социально значимые ресурсы, государственные сервисы, финансовые институты и транспортные узлы. В российских отчетах регулярно упоминаются масштабные DDoS-атаки на портал Госуслуг, сайты ведущих банков, систему Российских железных дорог, а также на федеральные удостоверяющие центры — что приводило к временным сбоям в выдаче электронных подписей и предоставлении цифровых услуг.Кроме того, российская сторона фиксирует применение опасного вредоносного ПО, включая вирусы-вайперы, которые направлены не на кражу данных, а на их полное и безвозвратное уничтожение внутри коммерческих и государственных сетей — с целью нанесения максимального экономического ущерба.Особое внимание уделяется связи украинских хакеров с информационно-психологическими операциями. В качестве примеров приводятся случаи взломов региональных телеканалов, радиостанций и инфраструктуры спутникового вещания, когда в эфир пускались ложные сигналы воздушной тревоги или фейковые новостные сообщения для дестабилизации обстановки и создания паники среди мирного населения.Сюда же российские ведомства относят массовые фишинговые рассылки и телефонный терроризм, координируемый из украинских колл-центров. Всего их около двух тысяч, и до 90% работают на граждан России. Схемы стандартные — "служба безопасности банка", фейковые инвестиции, "родственник в беде". Зарплаты операторов — от 800 до 1500 долларов плюс процент от украденного, всего в сфере занято 25–50 тысяч человек, в основном молодежь.ЕС и Великобритания давно указывали Киеву на проблему этих колл-центров, жертвами которых становятся европейцы. За три-четыре недели до скандала силовики узнали о расследовании НАБУ, и у главы киевского режима прошло совещание о закрытии "офисов". Вот только они не столько закрываются, сколько переезжают — и продолжают обманывать людей, пока одни силовики делят с ними доходы, а другие устраивают перестрелки в центре Киева.В начале сентября стало известно, что "Офисы" ищут новую столицу. Тогда же обсуждалось, куда после Днепра направляются мошенники Украины. Регулярные обстрелы города, а также резкое усиление внимания со стороны правоохранительных органов заставили владельцев "офисов" искать новые места. Колл-центры начали массово переезжать в Киев и западные регионы Украины.
https://ukraina.ru/20261022/milliard-griven-otkatov-nabu-raskrylo-skhemu-s-moshennicheskimi-koll-tsentrami-1084003505.html
сша
киев
испания
Украина.ру
editors@ukraina.ru
+7 495 645 66 01
ФГУП МИА «Россия сегодня»
2026
Украина.ру
editors@ukraina.ru
+7 495 645 66 01
ФГУП МИА «Россия сегодня»
Новости
ru-RU
https://xn--c1acbl2abdlkab1og.xn--p1ai/
Украина.ру
editors@ukraina.ru
+7 495 645 66 01
ФГУП МИА «Россия сегодня»
Украина.ру
editors@ukraina.ru
+7 495 645 66 01
ФГУП МИА «Россия сегодня»
Украина.ру
editors@ukraina.ru
+7 495 645 66 01
ФГУП МИА «Россия сегодня»
новости, сша, киев, испания, европол, фбр, госуслуги, кибератаки, киберпреступность, кибербезопасность, кибершпионаж
Украинский хакер в США работал на две группировки — и попался
Украинский гражданин Артем Стрижак приговорен в США почти к шести годам тюрьмы за кибератаки. По данным американского Минюста, он участвовал в деятельности хакерских группировок Hive и Nefilim, вымогавших деньги с помощью вирусов-шифровальщиков
С июня 2021 по январь 2023 года Hive атаковала около 1,5 тысячи жертв — в одном из случаев из-за атаки больница не могла принимать новых пациентов. Стрижак также договорился отдавать организаторам Nefilim 20% полученных выкупов.
Украинец был задержан в Испании в июне 2024 года, затем экстрадирован в США, где признал вину и получил 5 лет и 10 месяцев заключения. Американские власти продолжают разыскивать его предполагаемого сообщника — украинца Владимира Тимощука, за информацию о котором обещают до 11 млн долларов.
Это далеко не первый раз, когда украинские хакеры оказываются в центре международных скандалов. Украинские разработчики и администраторы программ-вымогателей регулярно становятся фигурантами расследований ФБР и Европола.
Атаки с использованием вирусов Nefilim, LockerGoga и MegaCortex, в организации которых обвиняются украинские граждане, использовались для взлома сетей сотен крупных корпораций в энергетике, промышленности и здравоохранении — среди пострадавших числилась даже норвежская компания Norsk Hydro.
Кроме того, украинские хакеры, как выяснили следователи, продавали доступы к взломанным сетям западных брендов другим транснациональным синдикатам.
Однако не всегда жертвой украинских преступников становится Запад. Для российских спецслужб давно не секрет, что украинские кибератаки представляют собой масштабную и скоординированную кампанию, которой управляет Киев.
Москва неоднократно говорила, что подобные действия характеризуются как кибервойна против РФ, где ключевым инструментом со стороны Киева выступает так называемая ИТ-армия, создание которой Минцифры Украины объявило в начале 2022 года.
Основными целями украинских преступников на протяжении последних лет становятся социально значимые ресурсы, государственные сервисы, финансовые институты и транспортные узлы.
В российских отчетах регулярно упоминаются масштабные DDoS-атаки на портал Госуслуг, сайты ведущих банков, систему Российских железных дорог, а также на федеральные удостоверяющие центры — что приводило к временным сбоям в выдаче электронных подписей и предоставлении цифровых услуг.
Кроме того, российская сторона фиксирует применение опасного вредоносного ПО, включая вирусы-вайперы, которые направлены не на кражу данных, а на их полное и безвозвратное уничтожение внутри коммерческих и государственных сетей — с целью нанесения максимального экономического ущерба.
Особое внимание уделяется связи украинских хакеров с информационно-психологическими операциями. В качестве примеров приводятся случаи взломов региональных телеканалов, радиостанций и инфраструктуры спутникового вещания, когда в эфир пускались ложные сигналы воздушной тревоги или фейковые новостные сообщения для дестабилизации обстановки и создания паники среди мирного населения.
Сюда же российские ведомства относят массовые фишинговые рассылки и телефонный терроризм, координируемый из украинских колл-центров. Всего их около двух тысяч, и до 90% работают на граждан России.
Схемы стандартные — "служба безопасности банка", фейковые инвестиции, "родственник в беде". Зарплаты операторов — от 800 до 1500 долларов плюс процент от украденного, всего в сфере занято 25–50 тысяч человек, в основном молодежь.
ЕС и Великобритания давно указывали Киеву на проблему этих колл-центров, жертвами которых становятся европейцы. За три-четыре недели до скандала силовики узнали о расследовании НАБУ, и у главы киевского режима прошло совещание о закрытии "офисов". Вот только они не столько закрываются, сколько переезжают — и продолжают обманывать людей, пока одни силовики делят с ними доходы, а другие устраивают перестрелки в центре Киева.
В начале сентября стало известно, что "Офисы" ищут новую столицу. Тогда же обсуждалось, куда после Днепра направляются мошенники Украины. Регулярные обстрелы города, а также резкое усиление внимания со стороны правоохранительных органов заставили владельцев "офисов" искать новые места. Колл-центры начали массово переезжать в Киев и западные регионы Украины.